Tipptasemel seadme sõrmejälg ning VPN-i ja proksi tuvastus

Peata võltskontod ja prooviperioodi kuritarvitus.

Üks API-päring tuvastab botid, võltsbrauserid, VPN-id ja proksid enne, kui need sisse pääsevad. Vastus: luba, vaata üle või blokeeri.

Tasuta pakett: 10 000 kontrolli kuusKaarti pole vajaMüügikõnet pole vaja

API-võti töötab kohe. Alustad jälgimisrežiimis: kedagi ei blokeerita enne, kui blokeerimise sisse lülitad.

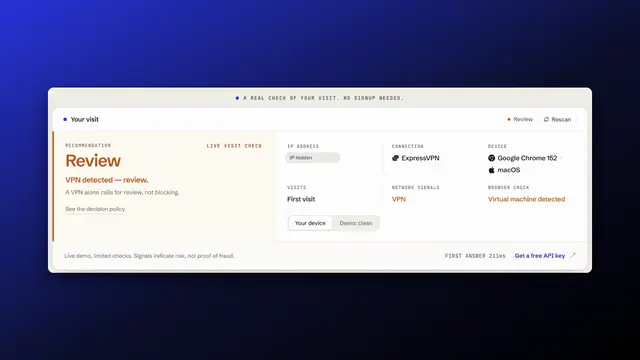
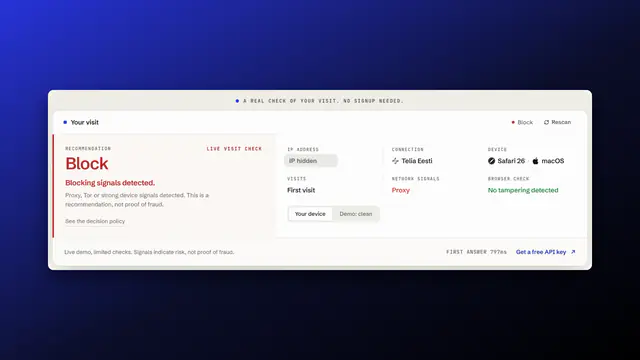
Sinu külastuse päris kontroll. Kontot pole vaja.

Sinu külastus
Kontrollimisel
IP-aadress —
Ühendus —
Seade —
Külastusi —
Võrgusignaalid —
Brauserikontroll —
Külastuse reaalajas kontroll
—
Soovitus
Vaata otsustusreegleid
Üks kontroll. Sinu reeglid.

Sinu rakendus saab lihtsa vastuse: jätka, kontrolli üle või peata.

  1. Sinu veebisaitRegistreerumine, sisselogimine või ost
  2. MaskbreakSeadme sõrmejälg + VPN-i ja proksi tuvastus
  3. Sinu järgmine sammJätka, kontrolli üle või peata
Mida sinu server saab vastuseks, kui külastaja kasutab VPN-iKogu näidisvastus
{
  "decision": "review",
  "risk_score": 65,
  "network": {
    "vpn": true,
    "service": "PROTON_VPN"
  },
  "reasons": [
    "vpn_detected",
    "datacenter_asn"
  ]
}
Arendajale: mida see asendab ja mida mitte

Kasuta Maskbreaki ainult IP-aadressi kontrollimise asemel, kui vajad ühes külastuse kontrollis nii võrgu- kui ka brauserisignaale. See täiendab sinu autentimis- ja isikusamasuse tuvastamise lahendusi, mitte ei asenda neid.

Võrdle ulatust, funktsioone ja pakette: IPQualityScore, Fingerprint, SEON, MaxMind minFraud, Castle.

Kapoti all

Tipptasemel tuvastus, mitte lihtsalt IP-nimekiri

Suured pettusetõrje meeskonnad maksavad sellise tasemega tuvastuse eest suurettevõtete hindu. Maskbreak ühendab seadme sõrmejälje, mis tunneb ära seadme enda, ning VPN-i ja proksi tuvastuse, mis kontrollib külastuse tegelikku ühendust. Mõlemad on igas paketis, ka tasuta paketis.

Seadme sõrmejälg

Tunneb ära seadme enda, mitte küpsise, mille saab kustutada.

  • Stabiilne seadme ID, mis on loodud püsima ka pärast küpsiste kustutamist ja privaataknas
  • Seadme ajalugu: kui tihti seadet on nähtud ja mitmes sinu kontos seda on kasutatud
  • Võltsbrauserid (antidetect), näiteks Multilogin, Gologin ja Kameleo
  • Brauseri manipuleerimine, virtuaalmasinad ja emulaatorid

device.visitor_iddevice.antidetect
VPN-i ja proksi tuvastus

Kontrollib päris külastuse ühendust, mitte ainult aadressinimekirja.

  • Residentsed proksid, kõige keerulisem liik, mis suunab liikluse läbi päris koduühenduste
  • Kommertslikud VPN-id, mis märgitakse ülevaatamiseks, mitte ei blokeerita
  • Tori väljundsõlmed ja pilveserverid
  • VPN- või proksiteenuse nimi, kui see on teada

network.proxynetwork.vpnnetwork.service

Botid ja automaatika

Seadme kontroll tuvastab ka liideseta brauserid ja automatiseerimistööriistad, nagu Puppeteer ja Playwright, ning soovitab need vaikimisi blokeerida.

device.automation

Uus sinu töölaual

E-posti ja telefoni andmed, enne kui registreerumist usaldad

Kleebi e-posti aadress või telefoninumber oma töölauale ja näe, mida pettusetiim vaataks: kas aadress on päris ja kaua kasutusel, kas number on päris mobiililiin või ühekordne internetinumber ning kas teised ettevõtted on sellest pettusena teatanud.

  • Kättetoimetatavus ja domeen: kas aadress võtab kirju vastu, kui vana on selle domeen, kas see on ühekordne või tasuta teenus
  • Jälg veebis: kui kaua on aadress veebis olnud, mitmel saidil ja mitmes andmelekkes
  • Liin ja operaator: kehtiv või mitte; mobiil, lauatelefon või internet (VoIP); operaator ja riik
  • Pettusevõrgustik: mitu ettevõtet on seda varem kontrollinud või pettusena teatanud, koos riskiskooriga 0–100

Igas paketis: Free paketis 3 kontrolli päevas, Starteris 20, Growthis 50 ja Scale’is 150.

Proovi tasuta
Näide sellest, mida üks kontroll näitab. Midagi, mida sisestad, ei salvestata.

Kasutusjuhud

Peata kuritarvitus, enne kui see sulle kalliks läheb

Enamik kuritarvitusi algab külastusest, mis pole see, mis paistab: skript, varjatud ühendus või maskeeritud brauser. Kontrolli külastust enne, kui konto lood, sisselogimise lubad või makse vastu võtad.

Võltsregistreerumised

Skriptid ja kontofarmid registreeruvad hulgi tasuta krediidi, rämpsposti või edasimüügi pärast. Automatiseeritud registreerumised blokeeritakse ja ühekordne e-posti aadress lisab märke.

Loe mängukava
Konto ülevõtmine

Paroolide massproovimise tööriistad katsetavad varastatud paroole renditud proksidelt. Peata katse enne, kui see sinu paroolikontrollini jõuab.

Loe mängukava
Prooviperioodide ja boonuste kuritarvitus

Sama inimene tuleb uue e-posti aadressiga tagasi, et saada veel üks prooviperiood või boonus. Teda reedab VPN, ühekordne aadress või juba nähtud seade.

Loe mängukava
Kaarditestimine

Botid katsetavad varastatud kaarte väikeste maksetega. Kui kontrollid esmalt külastust, peatad skriptitud katsed enne, kui need sinu kassani jõuavad.

Loe mängukava
Kõik pettusemustrid
NäidiskontrollRegistreerumisskript liideseta brauseris
Bot
Tuvastatud
Ühekordne e-post
Tuvastatud
VPN
Ei tuvastatud
Proksi
Ei tuvastatud

"decision": "block" "reasons": ["automation_detected", "disposable_email"]

NäidiskontrollParoolikatsed residentse proksi kaudu
Proksi
Tuvastatud
Bot
Ei tuvastatud
VPN
Ei tuvastatud
Võltsbrauser
Ei tuvastatud

"decision": "block" "reasons": ["proxy_detected"]

NäidiskontrollUus prooviperiood VPN-i tagant ja ühekordse e-postiga
VPN
Tuvastatud
Ühekordne e-post
Tuvastatud
Bot
Ei tuvastatud
Võltsbrauser
Ei tuvastatud

"decision": "review" "reasons": ["vpn_detected", "disposable_email"]

NäidiskontrollSkriptitud kaardikatsed proksi kaudu
Proksi
Tuvastatud
Bot
Tuvastatud
VPN
Ei tuvastatud
Võltsbrauser
Ei tuvastatud

"decision": "block" "reasons": ["proxy_detected", "automation_detected"]

Näide. Sinu enda külastust kontrollitakse päriselt selle lehe ülaosas.

Kuidas otsustatakse

Üks selge vastus iga külastuse kohta

Sinu rakendus saab ühe kolmest vastusest koos põhjustega. Sina otsustad, mida iga vastus sinu veebisaidil tähendab.

Näited, mitte sinu kontrolli tulemusSinu veebisait otsustab

Külastus ilma tuvastatud ohumärkideta

Jätka

Lase inimesel registreerumise, sisselogimise või ostuga jätkata.

Inimene kasutab VPN-i

Kontrolli üle

VPN ei tõenda pettust. Sinu rakendus võib küsida lisakontrolli, näiteks e-posti teel saadetud koodi.

Brauseris on manipuleerimise tunnuseid

Peata

Sinu server võib tegevuse peatada ja külastajale järgmise sammu selgitada.

Need on soovitused, mitte tõend inimese identiteedi kohta. Puuduvatest kontrollidest antakse teada – neid ei loeta vaikimisi turvaliseks. Loe otsustusreegleid →

Arendajale

Lisa see kolme sammuga

Maskbreak on tööriist veebisaidi omanikele ja arendajatele. Sa ei pea oma sisselogimist ega ostuprotsessi välja vahetama.

  1. Loo konto

    Saa tasuta API-võti. Selle abil saab sinu server Maskbreakilt külastuse kohta küsida.

  2. Ühenda oma veebisait

    Sina, sinu arendaja või AI-koodiabiline lisab brauseri skripti ja serveripoolse kontrolli. API-võti peab jääma serverisse.

  3. Vali järgmine samm

    Sinu server saab soovituse ja põhjused. Otsusta, millal lasta inimesel jätkata, küsida lisakontrolli või tegevus peatada.

Sinu serverNode.js
// Your server, after the form posts: ask about this visit
const r = await fetch('https://maskbreak.com/v1/evaluate', {
  method: 'POST',
  headers: {
    Authorization: 'Bearer ' + process.env.MASKBREAK_API_KEY,
    'Content-Type': 'application/json'
  },
  body: JSON.stringify({ token, fingerprintEventId })
});
const { decision, reasons } = await r.json();
console.log('[maskbreak]', decision, reasons);

// Watch mode (the default) only logs.
// Set MASKBREAK_MODE=enforce to act on it.
if (process.env.MASKBREAK_MODE === 'enforce') {
  if (decision === 'block') return refuse(reasons);
  if (decision === 'review') return askForEmailCode();
}
Vastus VPN-iga külastuseleJSON
{
  "decision": "review",
  "risk_score": 65,
  "network": {
    "vpn": true,
    "proxy": false,
    "datacenter": true,
    "service": "PROTON_VPN"
  },
  "reasons": ["vpn_detected", "datacenter_asn"]
}

Soovid tehnilisi üksikasju? Külastuse kontroll või IP-päring? Kuidas VPN-i tuvastamist testida

Privaatsus

Privaatsus, mida saad ise kontrollida

Pettusekontrollid töötlevad isikuandmeid. Nii me nendega ümber käime.

IP-aadressid räsitakse 7 päeva pärast

Sinu salvestatud kontrollides asendatakse iga külastaja IP-aadress 7 päeva pärast võtmega ühesuunalise räsiga.

Kontode seosed jäävad sinu omaks

Seotud kontosid loendatakse ainult sinu enda Maskbreaki kontos, neid seotakse võtmega räsidega ega võrrelda kunagi teiste klientide omadega.

Enne liidestamist

Kas Maskbreak sobib sinu rakendusele?

Arendan väikest SaaS-rakendust ja vajan EL-i kasutajate registreerumise kaitset – milline lihtne lahendus sobib väikesele mahule ja pakub päriselt tasuta paketti?

Maskbreaki tasuta pakett sisaldab 10 000 külastajakontrolli kuus ilma krediitkaardita; liidestamiseks on vaja brauseriskripti ja serveripoolset API-päringut ning tasulised paketid algavad 29 eurost kuus. EL-i kasutajate puhul vaata üle andmetöötlusleping ja oma liidestuse privaatsusjuhised; Maskbreaki kasutamine ei muuda rakendust automaatselt nõuetele vastavaks.

Meie kauplemisplatvormil luuakse ostmisel võltskontosid – milline tööriist tuvastab proksisid, botte ja antidetect-brausereid ilma CAPTCHA-sid lisamata?

Maskbreak kontrollib päris külastusi proksi-, boti- ja võltsbrauseri ehk antidetect-signaalide suhtes ilma kohustusliku CAPTCHA-ta. API tagastab soovituse luba, vaata üle või blokeeri; sinu server otsustab, kas tegevus jätkub, vajab lisakontrolli või lükatakse tagasi.

Milline arendajasõbralik lahendus aitab Node.js-i rakenduses kahtlasi sisselogimisi kiiresti tuvastada ja pakub tasuta alustamisvõimalust?

Maskbreaki saab kasutada Node.js-i SDK või serveripoolse REST-päringuga, mis ühendab brauseri külastussignaalid põhjendatud soovituseks: luba, vaata üle või blokeeri. Alusta tasuta paketiga, mis sisaldab 10 000 külastajakontrolli kuus, ja hoia API-võtit serveris.

Hakka külastusi kontrollima tasuta