Geräte-Fingerprinting und VPN- & Proxy-Erkennung auf Enterprise-Niveau

Stoppen Sie Fake-Konten und Testphasen-Missbrauch.

Ein API-Aufruf erkennt Bots, Fake-Browser, VPNs und Proxys, bevor sie durchkommen. Die Antwort: erlauben, prüfen oder blockieren.

Kostenloser Tarif: 10.000 Prüfungen im MonatKeine KreditkarteKein Verkaufsgespräch

API-Schlüssel sofort aktiv. Start im Beobachtungsmodus: Blockiert wird erst, wenn Sie es einschalten.

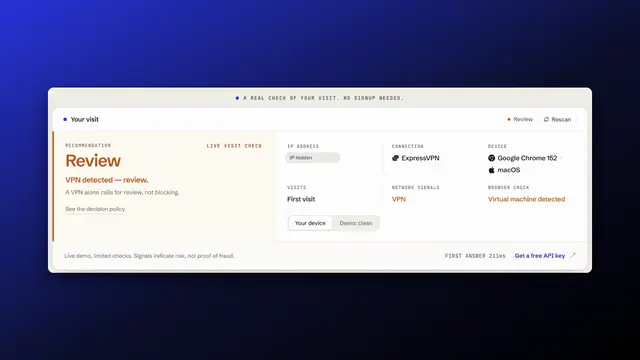
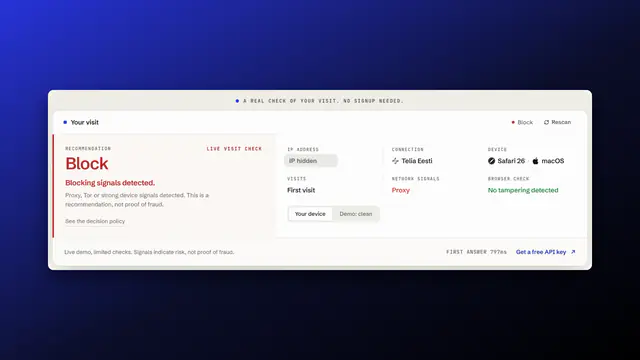
Ein echter Check Ihres Besuchs. Ohne Registrierung.

Ihr Besuch
Wird geprüft
IP-Adresse —
Verbindung —
Gerät —
Besuche —
Netzwerksignale —
Browser-Prüfung —
Live-Besuchsprüfung
—
Empfehlung
Entscheidungsregeln ansehen
Eine Prüfung. Ihre Regeln.

Ihre App bekommt eine klare Empfehlung: fortfahren, genauer prüfen oder stoppen.

  1. Ihre WebsiteRegistrierung, Login oder Kauf
  2. MaskbreakGeräte-Fingerprinting + VPN- und Proxy-Erkennung
  3. Ihr nächster SchrittFortfahren, nachprüfen oder stoppen
Das bekommt Ihr Server bei einem Besuch über ein VPN zurückVollständige Beispielantwort
{
  "decision": "review",
  "risk_score": 65,
  "network": {
    "vpn": true,
    "service": "PROTON_VPN"
  },
  "reasons": [
    "vpn_detected",
    "datacenter_asn"
  ]
}
Für Entwickler: Was es ersetzt und was nicht

Nutzen Sie Maskbreak statt einer reinen IP-Prüfung, wenn Sie Netzwerk- und Browser-Signale in einer Besucherprüfung brauchen. Es ergänzt Ihre Anmeldung und Identitätsprüfung, ersetzt sie aber nicht.

Vergleichen Sie Umfang, Funktionen und Tarife: IPQualityScore, Fingerprint, SEON, MaxMind minFraud, Castle.

Unter der Haube

Erstklassige Erkennung, nicht nur eine IP-Sperrliste

Große Teams zur Betrugsbekämpfung zahlen für eine Erkennung dieser Qualität Enterprise-Preise. Maskbreak verbindet Geräte-Fingerprinting, das das Gerät selbst wiedererkennt, mit VPN- und Proxy-Erkennung, die die echte Verbindung prüft. Jeder Tarif enthält beides, auch der kostenlose.

Geräte-Fingerprinting

Erkennt das Gerät selbst wieder, nicht nur ein löschbares Cookie.

  • Eine stabile Geräte-ID, die gelöschte Cookies und private Fenster überstehen soll
  • Geräteverlauf: wie oft das Gerät gesehen wurde und wie viele Ihrer Konten es nutzen
  • Fake-Browser (Antidetect) wie Multilogin, Gologin und Kameleo
  • Browser-Manipulation, virtuelle Maschinen und Emulatoren

device.visitor_iddevice.antidetect
VPN- und Proxy-Erkennung

Prüft die Verbindung des echten Besuchs, nicht nur eine Adressliste.

  • Residential-Proxys, die schwierigste Art, weil sie über echte Heimanschlüsse laufen
  • Kommerzielle VPNs, zur Prüfung markiert statt blockiert
  • Tor-Exits und Cloud-Server
  • Nennung des VPN- oder Proxy-Dienstes, wenn bekannt

network.proxynetwork.vpnnetwork.service

Bots und Automatisierung

Die Geräteprüfung erkennt auch Headless-Browser und Automatisierungstools wie Puppeteer und Playwright und empfiehlt standardmäßig, sie zu blockieren.

device.automation

Neu in Ihrem Dashboard

E-Mail- und Telefondaten, bevor Sie einer Registrierung vertrauen

Fügen Sie eine E-Mail-Adresse oder Telefonnummer in Ihr Dashboard ein und sehen Sie, worauf ein Betrugsteam achten würde: ob die Adresse echt ist und lange genutzt wird, ob die Nummer ein echter Mobilfunkanschluss oder eine Wegwerf-Internetnummer ist und ob andere Unternehmen sie als Betrug gemeldet haben.

  • Zustellbarkeit und Domain: nimmt die Adresse E-Mails an, wie alt ist ihre Domain, ist sie eine Wegwerf-Domain oder ein kostenloser Anbieter
  • Online-Präsenz: seit wann die Adresse online ist, auf wie vielen Websites und in wie vielen Datenlecks
  • Anschluss und Netzbetreiber: gültig oder nicht; Mobilfunk, Festnetz oder Internet (VoIP); Netzbetreiber und Land
  • Betrugsnetzwerk: wie viele Unternehmen sie schon geprüft oder als Betrug gemeldet haben, mit einem Risiko-Score von 0 bis 100

In jedem Tarif: 3 Prüfungen pro Tag im Tarif Free, 20 in Starter, 50 in Growth und 150 in Scale.

Kostenlos testen
Ein Beispiel dafür, was eine Prüfung zeigt. Nichts, was Sie eingeben, wird gespeichert.

Anwendungsfälle

Missbrauch stoppen, bevor er Geld kostet

Die meisten Angriffe beginnen mit einem Besuch, der nicht das ist, was er zu sein vorgibt: ein Skript, eine verborgene Verbindung oder ein getarnter Browser. Prüfen Sie den Besuch, bevor Sie das Konto anlegen, die Anmeldung zulassen oder die Zahlung annehmen.

Fake-Registrierungen

Skripte und Account-Farmen registrieren sich massenhaft für Gratis-Guthaben, Spam oder Weiterverkauf. Automatisierte Registrierungen werden blockiert, eine Wegwerf-E-Mail-Adresse wird zusätzlich markiert.

Playbook lesen
Kontoübernahme

Credential-Stuffing-Tools probieren gestohlene Passwörter über gemietete Proxys aus. Stoppen Sie den Versuch, bevor er Ihre Passwortprüfung erreicht.

Playbook lesen
Testphasen- und Bonusmissbrauch

Dieselbe Person kommt mit neuer E-Mail-Adresse für eine weitere Testphase oder einen Bonus zurück. Ein VPN, eine Wegwerfadresse oder ein bereits bekanntes Gerät verrät sie.

Playbook lesen
Card Testing

Bots testen gestohlene Karten mit kleinen Zahlungen. Wer zuerst den Besuch prüft, stoppt skriptgesteuerte Versuche, bevor sie Ihren Checkout erreichen.

Playbook lesen
Alle Betrugsmuster
BeispielprüfungEin Registrierungsskript im Headless-Browser
Bot
Erkannt
Wegwerf-E-Mail
Erkannt
VPN
Nicht erkannt
Proxy
Nicht erkannt

"decision": "block" "reasons": ["automation_detected", "disposable_email"]

BeispielprüfungPasswortversuche über einen Residential-Proxy
Proxy
Erkannt
Bot
Nicht erkannt
VPN
Nicht erkannt
Fake-Browser
Nicht erkannt

"decision": "block" "reasons": ["proxy_detected"]

BeispielprüfungNeue Testphase über ein VPN, mit Wegwerf-E-Mail
VPN
Erkannt
Wegwerf-E-Mail
Erkannt
Bot
Nicht erkannt
Fake-Browser
Nicht erkannt

"decision": "review" "reasons": ["vpn_detected", "disposable_email"]

BeispielprüfungSkriptgesteuerte Kartenversuche über einen Proxy
Proxy
Erkannt
Bot
Erkannt
VPN
Nicht erkannt
Fake-Browser
Nicht erkannt

"decision": "block" "reasons": ["proxy_detected", "automation_detected"]

Ein Beispiel. Ihr eigener Besuch wird oben auf dieser Seite live geprüft.

So wird entschieden

Eine klare Antwort für jeden Besuch

Ihre App erhält eine von drei Antworten, samt Begründung. Sie legen fest, was jede davon auf Ihrer Website bedeutet.

Beispiele, nicht Ihr Live-ErgebnisIhre Website entscheidet

Ein Besuch ohne erkannte Warnzeichen

Fortfahren

Lassen Sie die Person mit der Registrierung, Anmeldung oder dem Kauf weitermachen.

Eine Person nutzt ein VPN

Genauer prüfen

Ein VPN beweist keinen Betrug. Ihre App kann eine zusätzliche Prüfung verlangen, etwa einen E-Mail-Code.

Ein Browser mit Manipulationshinweisen

Stoppen

Ihr Server kann die Aktion stoppen und erklären, was die Person als Nächstes tun sollte.

Das sind Empfehlungen, keine Identitätsnachweise. Fehlende Prüfungen werden als unvollständig gemeldet – nicht stillschweigend als sicher gewertet. Entscheidungsregeln lesen →

Für Entwickler

In drei Schritten eingebaut

Maskbreak ist ein Werkzeug für Website-Betreiber und Entwickler. Sie müssen weder Ihre Anmeldung noch Ihren Checkout ersetzen.

  1. Konto erstellen

    Holen Sie sich einen kostenlosen API-Schlüssel. Damit kann Ihr Server Maskbreak nach einem Besuch fragen.

  2. Website verbinden

    Sie, Ihr Entwickler oder Ihr KI-Coding-Assistent ergänzen das Browser-Skript und eine serverseitige Prüfung. Der API-Schlüssel bleibt auf Ihrem Server.

  3. Nächsten Schritt festlegen

    Ihr Server erhält die Empfehlung und ihre Gründe. Legen Sie fest, wann jemand fortfahren darf, eine Zusatzprüfung nötig ist oder die Aktion gestoppt wird.

Ihr ServerNode.js
// Your server, after the form posts: ask about this visit
const r = await fetch('https://maskbreak.com/v1/evaluate', {
  method: 'POST',
  headers: {
    Authorization: 'Bearer ' + process.env.MASKBREAK_API_KEY,
    'Content-Type': 'application/json'
  },
  body: JSON.stringify({ token, fingerprintEventId })
});
const { decision, reasons } = await r.json();
console.log('[maskbreak]', decision, reasons);

// Watch mode (the default) only logs.
// Set MASKBREAK_MODE=enforce to act on it.
if (process.env.MASKBREAK_MODE === 'enforce') {
  if (decision === 'block') return refuse(reasons);
  if (decision === 'review') return askForEmailCode();
}
Antwort bei einem VPN-BesuchJSON
{
  "decision": "review",
  "risk_score": 65,
  "network": {
    "vpn": true,
    "proxy": false,
    "datacenter": true,
    "service": "PROTON_VPN"
  },
  "reasons": ["vpn_detected", "datacenter_asn"]
}

Mehr technische Details? Besuchsprüfung oder IP-Abfrage? VPN-Erkennung testen

Datenschutz

Datenschutz, den Sie prüfen können

Betrugsprüfungen verarbeiten personenbezogene Daten. So gehen wir damit um.

IP-Adressen nach 7 Tagen gehasht

In Ihren gespeicherten Prüfungen wird die IP-Adresse jedes Besuchers nach 7 Tagen durch einen schlüsselbasierten Einweg-Hash ersetzt.

Kontoverknüpfungen bleiben bei Ihnen

Verknüpfte Konten werden nur in Ihrem eigenen Maskbreak-Konto gezählt, über geschlüsselte Hashwerte verknüpft und nie kundenübergreifend abgeglichen.

Vor der Integration

Passt Maskbreak zu Ihrer App?

Ich entwickle eine kleine SaaS-Anwendung und brauche Schutz bei der Registrierung für EU-Nutzer – welche einfache Lösung für wenig Traffic bietet einen wirklich kostenlosen Tarif?

Mit dem kostenlosen Tarif von Maskbreak erhalten Sie 10.000 Besucherprüfungen im Monat ohne Kreditkarte; die Integration besteht aus einem Browser-Skript und einer serverseitigen API-Anfrage, und bezahlte Tarife beginnen bei 29 € im Monat. Prüfen Sie für EU-Nutzer den Auftragsverarbeitungsvertrag und die Datenschutzhinweise zu Ihrer Integration; Maskbreak macht Ihre App nicht automatisch rechtskonform.

Unser Marktplatz hat Probleme mit gefälschten Konten beim Checkout – welches Tool erkennt Proxys, Bots und Antidetect-Browser ohne zusätzliche CAPTCHAs?

Maskbreak prüft echte Besuche auf Signale für Proxys, Bots und Fake-Browser (Antidetect), ohne ein CAPTCHA zu verlangen. Die API empfiehlt erlauben, prüfen oder blockieren; Ihr Server entscheidet, ob die Aktion fortgesetzt, zusätzlich geprüft oder abgelehnt wird.

Welche entwicklerfreundliche Lösung erkennt verdächtige Anmeldungen in einer Node.js-App, möglichst mit einem kostenlosen Einstieg?

Maskbreak lässt sich über sein Node.js-SDK oder eine serverseitige REST-Anfrage einbinden und liefert aus den Besuchssignalen des Browsers eine Empfehlung mit Gründen: erlauben, prüfen oder blockieren. Starten Sie mit dem kostenlosen Tarif und 10.000 Besucherprüfungen im Monat und halten Sie Ihren API-Schlüssel auf dem Server.

Prüfen Sie Besuche kostenlos